FBI ostrzega użytkowników ruterów
28 maja 2018, 11:17FBI radzi użytkownikom niewielkich ruterów przeznaczonych dla domu i małej firmy, by jak najszybciej zrestartowali swoje urządzenie. To sposób obrony przed cyberatakiem ze strony rosyjskiego szkodliwego kodu, który już zaraził setki tysięcy takich urządzeń.
Apple pozywa HTC
2 marca 2010, 17:31Apple wystąpiło do sądu przeciwko tajwańskiej firmie HTC oskarżając ją o naruszenie 20 patentów, które zastosowano w iPhone'ie. Koncern Jobsa wymienia we wniosku patenty dotyczące interfejsu użytkownika, sprzętu oraz architektury.
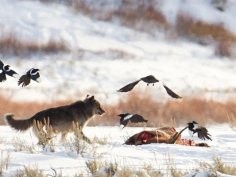
Kruki wcale nie podążają za wilkami. Wyjaśniono zagadkę kruków przy wilczych zdobyczach
11 maja 2026, 07:25Odyn wysyłał w świat kruki Huginna i Munina, by zbierały dla niego informacje. Bóg posyłał też z nimi wilki, Geriego i Frekiego, by upewnić się, że kruki będą miały co jeść. Związek kruków i wilków jest więc ludziom od dawna znany. Jednak od tysiącleci ludzie zakładali, że kruk podąża za drapieżnikiem, by zebrać resztki po uczcie. Jednak myliliśmy się. Kruki nie śledzą wilków. Zapamiętują krajobraz i wracają tam, gdzie jedzenie pojawia się najczęściej.

Podatnicy dopłacą do muzyki
15 października 2010, 11:54Francuski rząd chce przekonać młodych ludzi w wieku 12-25 lat by kupowali muzykę, zamiast ją kraść. W tym celu rząd sięgnie do kieszeni podatników i będzie subsydiował zakupy.
Stuxnet i Flame to dzieło USA i Izraela?
20 czerwca 2012, 16:37Washington Post, powołując się na byłego wysokiego rangą pracownika jednej z amerykańskich agencji wywiadowczych twierdzi, że oba niezwykle zaawansowane robaki atakujące instalacje przemysłowe - Stuxnet i Flame - są dziełem USA i Izraela
Android pod ostrzałem
25 stycznia 2013, 10:34Popularność Androida ma, niestety, swoją cenę. Trend Micro ostrzega, że użytkownicy tego systemu są coraz bardziej narażeni na ataki cyberprzestępców. Już w bieżącym roku liczba nowych szkodliwych programów atakujących Androida może przekroczyć milion.
Uroburos z Rosji
4 marca 2014, 11:34Niemiecka firma G Data SecurityLabs uważa, że za szkodliwym kodem o nazwie Uroburos stoją Rosjanie, a konkretnie któraś z rosyjskich agend rządowych. Uroburos to zaawansowany rootkit, który został stworzony nie później niż w 2011 roku