Analiza bez rozszyfrowywania
26 czerwca 2009, 10:43Specjaliści z IBM-a rozwiązali problem matematyczny, z którym naukowcy borykali się od czasu wynalezienia przed kilkudziesięciu laty publicznych kluczy szyfrujących. Technika nazwana "homomorfizmem prywatności" lub też "pełnym szyfrowaniem homomorficznym" umożliwia przeprowadzenie szczegółowej analizy zaszyfrowanych danych bez konieczności ich odszyfrowywania.
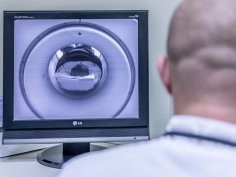
Wirus może manipulować wynikami tomografii i rezonansu dodając i usuwając guzy nowotworowe
8 kwietnia 2019, 11:38Izraelscy specjaliści zwracają uwagę na słabe zabezpieczenia sprzętu medycznego i sieci. Stworzony przez nich wirus tak manipulował obrazami wykonanymi za pomocą tomografii komputerowej i rezonansu magnetycznego, że pojawiały się na nich fałszywe guzy nowotworowe
Cold-boot attack: szyfrowanie nie chroni
31 lipca 2008, 14:56Naukowcy z Princeton University dowodzą, że szyfrowanie dysków twardych, które jest powszechnie stosowane do zabezpieczania danych, w pewnych warunkach zupełnie ich nie zabezpiecza. Akademicy zaprezentowali nowy typ ataku, który nazwali "cold-boot attack".

Najczęstsze zagrożenia bezpieczeństwa IT w firmach - jak się przed nimi chronić?
12 sierpnia 2026, 18:19Cyberbezpieczeństwo przestało być problemem dotyczącym wyłącznie dużych korporacji. Ataki coraz częściej obejmują również małe i średnie przedsiębiorstwa, które nie zawsze posiadają rozbudowane zespoły IT oraz odpowiednie procedury bezpieczeństwa.Dla cyberprzestępcy wielkość organizacji często ma drugorzędne znaczenie. Liczy się przede wszystkim możliwość przejęcia konta użytkownika, zaszyfrowania danych, uzyskania dostępu do systemów albo wykorzystania infrastruktury do dalszych ataków.W praktyce wiele incydentów rozpoczyna się od stosunkowo prostych zdarzeń: kliknięcia w fałszywy link, wykorzystania słabego hasła, nieaktualnego systemu czy błędnie skonfigurowanego dostępu zdalnego.Jakie zagrożenia występują w firmach najczęściej i jakie działania pozwalają znacząco ograniczyć ryzyko?
Z bezużytecznych w użyteczne
26 sierpnia 2008, 11:40Jeśli dodamy zero do zera czy też pomnożymy 0 razy 0, to zwykle otrzymamy 0. Jednak, jak twierdzą badacze IBM-a, nie zawsze tak jest. Specjaliści z Thomas J. Watson Research Center zaprezentowali teoretyczną pracę dotyczącą przesyłania kwantowych informacji.
RansomFree zatrzyma szyfrowanie, którego nie uruchomiliśmy
21 grudnia 2016, 06:33Firma Cybereason udostępniła bezpłatne narzędzie chroniące użytkowników przed ransomware. RansomFree działa odmienne od podobnych mu aplikacji. Nie bazuje on na sygnaturach szkodliwego kodu, ale na typowym dla ransomware zachowaniu - szyfrowaniu plików
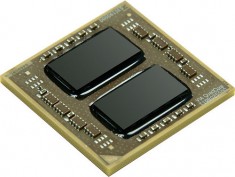
Czterordzeniowiec VIA
13 maja 2011, 16:09VIA zaprezentowała najbardziej energooszczędny, jak twierdzi, czterordzeniowy procesor x86. Układ taktowany zegarem o częstotliwości 1,2 GHz charakteryzuje się TDP rzędu 27,5 wata.
Deepfake – jedno z największych zagrożeń w internecie
5 lutego 2026, 10:57Sprawdź, dlaczego eksperci ostrzegają, że deepfake’i są groźniejsze niż klasyczny ransomware i dowiedz się, jak się chronić przed próbami manipulacji. Deepfake to nagranie dźwiękowe lub film wideo wygenerowane po części albo w całości przez sztuczną inteligencję. Ma wiernie naśladować czyjś wygląd, głos i sposób zachowania, aby zmylić odbiorcę i nakłonić go do określonych zachowań lub zmiany sposobu myślenia.
Google utrudni życie NSA
9 września 2013, 11:25Przedstawiciele Google'a potwierdzili w rozmowie z The Washington Post, że firma ciężko pracuje nad szyfrowaniem posiadanych przez siebie danych, by uniemożliwić NSA i agendom innych rządów szpiegowanie internautów. Koncern w ubiegłym roku ogłosił zamiar szyfrowania danych, a od czerwca prace nad projektem przyspieszono
Windows Vista już gotowy
8 listopada 2006, 20:55Jim Allchin, odpowiedzialny w Microsofcie za dział platform i usług, poinformował właśnie w swoim blogu, że zakończyły się prace nad systemem Windows Vista. Najnowszy OS Microsoftu może więc trafić do tłoczni.